.htaccess にてアクセスを制限する
.htaccess
<Files "xmlrpc.php">
    Require all denied
</Files>
functions.php にてヘッダーから削除
functions.php
/*----------------------------------------------------
 xmlrpc.phpを無効化
----------------------------------------------------*/
add_filter( 'xmlrpc_enabled', '__return_false' );
remove_action('wp_head', 'rsd_link');
htmlソース
<link rel="EditURI" type="application/rsd+xml" title="RSD" href="https://xxxxxxx/xmlrpc.php?rsd" />
上記のxmlrpc.phpを含む記述がhtmlソースから消えたことを確認してください。
テーマのファイルに残っている pingback のリンクを探して消す
// 該当記述を探して削除
<link rel="pingback" href="<?php bloginfo('pingback_url'); ?>">
XML-RPCの状態を確認
https://確認したいWordPressサイトのURL/xmlrpc.php にアクセスしてみてください
ブラウザで開いて「XML-RPC server accepts POST requests only.」と出たら、止まっていません。ただし、止まっているかは、POST で確認する必要があります(下の記事 1377)。
POST での確認のしかたは「SiteGuard の XML-RPC 無効化が効かないとき:.htaccess で xmlrpc.php を止める」(記事 1377)に書いています。
xmlrpc.php のファイルを消しても、WordPress のバージョンアップのときに、また作られます。
プラグインで対応を行う場合
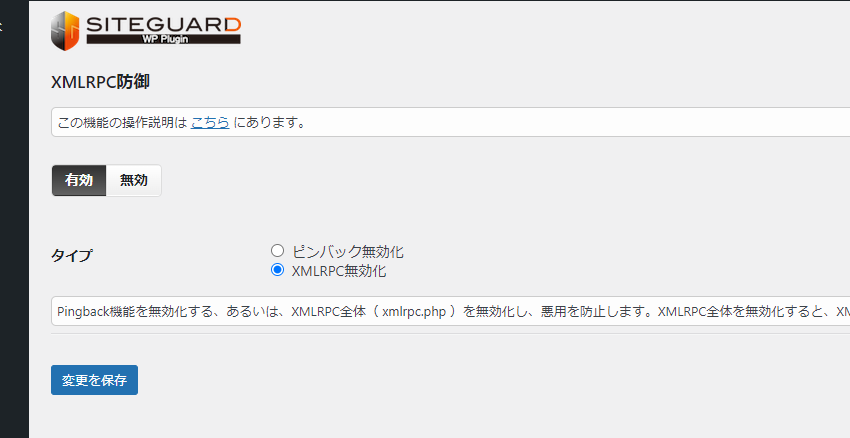
SiteGuard WP Plugin こちらでXMLRPCの制御が行なえます。
公式解説ページ
.htaccess
<Files xmlrpc.php>
    <IfModule authz_core_module>
        Require all denied
    </IfModule>
    <IfModule !authz_core_module>
        Order allow,deny
        Deny from all
    </IfModule>
</Files>
無効にする設定をすると、.htaccess に上のコードが追加されます。