SiteGuard WP Pluginを導入していない人は今すぐインストール
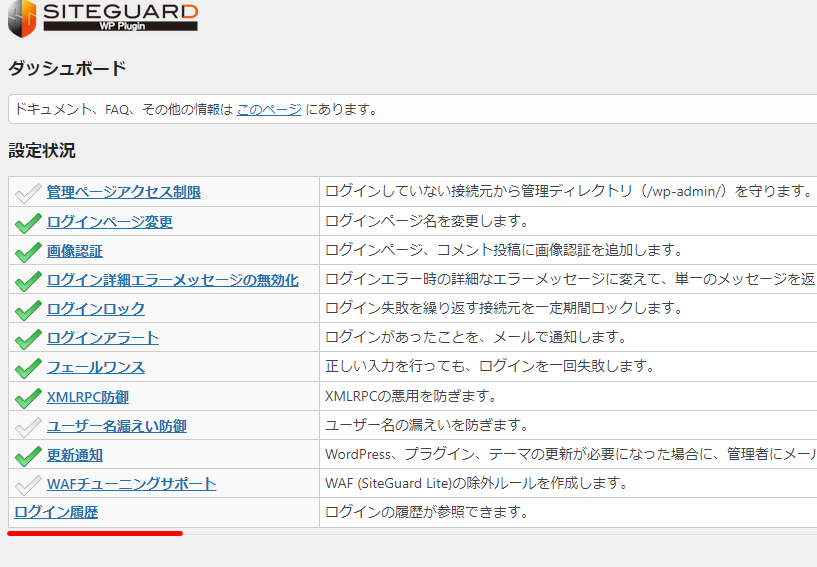
すでに導入済みの方はログイン履歴を確認
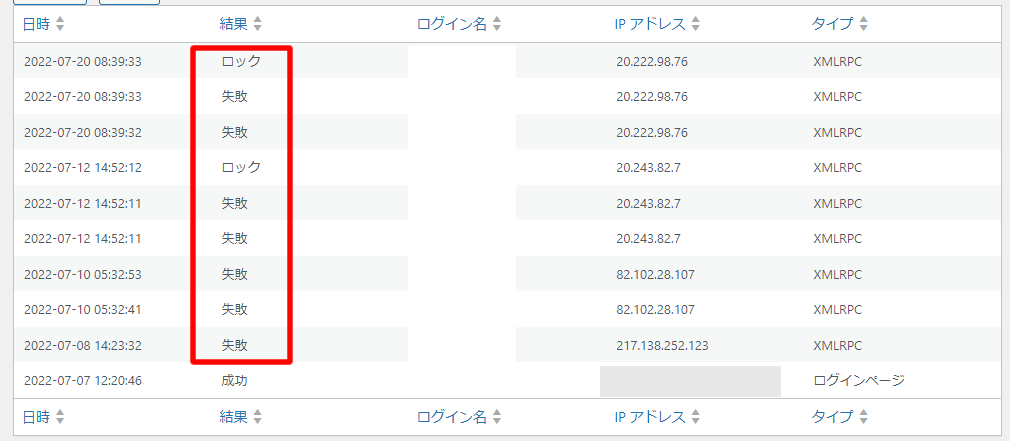
上記のようなログが確認できた場合は攻撃されているということになります。
下記に私が設定しているオススメ設定をご紹介致します
ログインページ変更
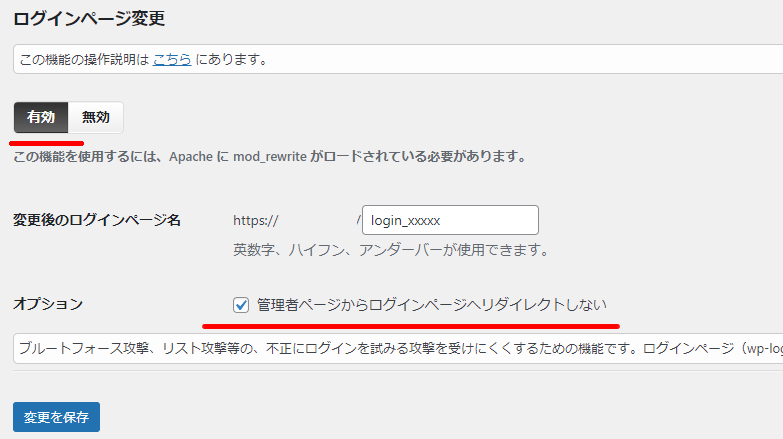
ログインページのURLを任意のURLに変更し、URLを知っている人しかログインページを表示させないようにします。
変更後のログインURLはブックマークに登録しておきましょう。
画像認証・ログインロック
画像認証、ログインロックはインストール時に標準で有効になっているので特に設定変更は有りません。もし有効になっていない場合は設定ページから有効にします
フェールワンス
正常なログイン情報を入力していても2回ログイン処理を行わないとログインできないようにする機能です。
仮に攻撃されていたとしてログインを突破されても一度失敗処理が実行されるのでログイン成功したことを隠蔽することができます。
ログインが少し手間がかかるようになるので使い勝手か、セキュリティーかどちらを優先するかを判断して設定します。
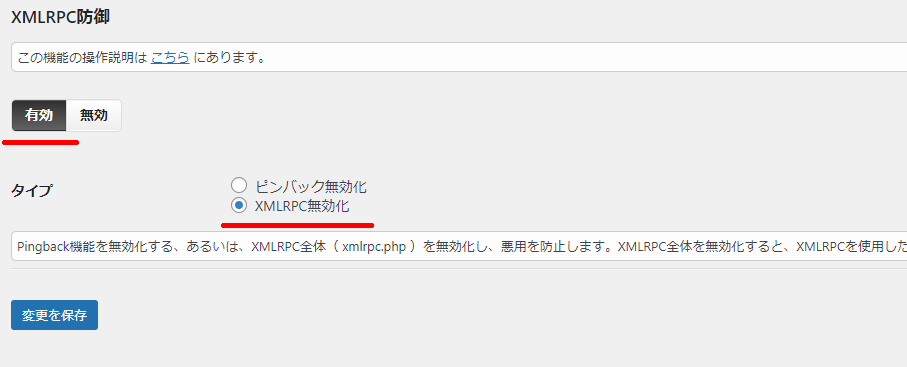
XMLRPC防御
ログイン履歴の中でもxmlrpcでの不正アクセスが一番多く攻撃の対象にされやすいので無効にしておきます。xmlrpc機能を使用しているプラグインを有効にしている場合はサイト側に影響がでてしまうため、xmlrpc機能を無効にした後は動作確認を行いましょう。
ユーザー名漏えい防御
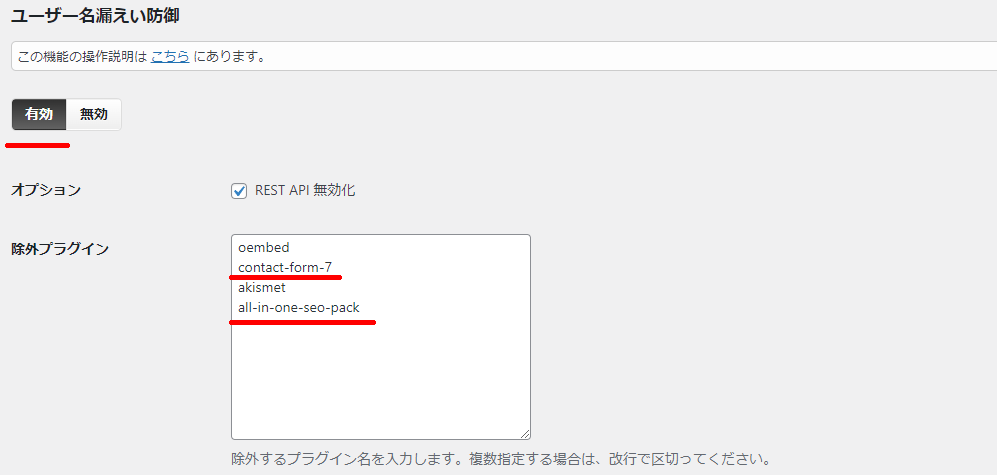
ログインユーザーIDを取得できないようにREST API機能を無効化を有効にします。REST APIを使用しているプラグインも多いため動作がおかしい場合は除外プラグインに該当プラグインを追加します。
oembed
contact-form-7
akismet
all-in-one-seo-pack
contact-form-7、all-in-one-seo-packをよく使うため私は上記設定にしています。設定後にメールフォームが正常に動作するかの確認が必要です。
/?author=数字 のURLにアクセスしてユーザーページが表示されなくなったことを確認します。もし表示されるという場合は機能が有効になっていないか正常に反映できない状態ということになるため下記の設定も行ってみてください。
REST APIの無効化制御を自分でロジックを調整したいという場合は下記を参考
管理ページアクセス制限
さらに管理画面へのセキュリティーを強化したいという場合は管理画面へのアクセスをIPで制限することをオススメ致します
ここまでの設定が完了したら
サイトへの影響がないかの確認と経過観察、ログイン履歴ページに不正アクセスが来ているか、減っているかを確認することで効果を確認することができます。